
Interview mit Fabian Heidrich, Sales Engineer bei Axis Communications, Teil 1
Netzwerkkameras sind heute weit mehr als reine Bildlieferanten. Als intelligente IoT-Geräte sind sie Teil der Unternehmens-IT – und damit rückt auch ihre Cybersicherheit stärker in den Fokus. Doch worauf kommt es bei einer sicheren Videosicherheitslösung an? Und welche Verantwortung trägt der Hersteller?
Im ersten Teil unseres Interviews erklärt Fabian Heidrich, Sales Engineer DACH bei Axis Communications, warum Cybersecurity bereits lange vor dem ersten Software-Update beginnt.
Herr Heidrich, viele Unternehmen investieren heute in moderne Videosicherheitslösungen. Welches Missverständnis begegnet Ihnen beim Thema Cybersecurity am häufigsten?
FH:
Viele Unternehmen verbinden Cybersecurity vor allem mit Firewalls, sicheren Passwörtern oder regelmäßigen Updates. Das sind wichtige Maßnahmen – sie greifen aber erst, wenn ein Produkt bereits im Einsatz ist. Aus meiner Sicht beginnt Cybersecurity deutlich früher: nämlich bei der Auswahl der Lösung. Entscheidend ist, wie ein Hersteller seine Produkte entwickelt, welche Sicherheitsmechanismen bereits integriert sind und wie professionell er mit Schwachstellen umgeht. Ebenso wichtig ist die Frage, wie lange Sicherheitsupdates bereitgestellt werden. Eine moderne Netzwerkkamera ist heute Teil der gesamten Unternehmens-IT. Deshalb sollte Cybersecurity kein nachträgliches Zusatzthema sein, sondern von Beginn an in die Planung einfließen. Wir erleben, dass Unternehmen genau diese Fragen heute viel häufiger stellen als noch vor einigen Jahren. Das ist eine sehr positive Entwicklung.
Axis spricht seit vielen Jahren von „Cybersecurity by Design“. Was steckt hinter diesem Ansatz?
FH:
Cybersecurity by Design bedeutet für uns, Sicherheit von Anfang an in die Produktentwicklung zu integrieren – und nicht erst nachträglich auf neue Bedrohungen zu reagieren. Dazu gehören sichere Entwicklungsprozesse, regelmäßige Code-Reviews, umfangreiche Sicherheitstests sowie technische Schutzmechanismen wie Secure Boot oder ein signiertes Betriebssystem. So stellen wir sicher, dass beim Start eines Geräts ausschließlich autorisierte Software ausgeführt wird. Mindestens genauso wichtig ist aber der Blick auf den gesamten Produktlebenszyklus.
„Cybersecurity endet nicht mit der Auslieferung einer Kamera. Regelmäßige Firmware-Updates, ein professionelles Schwachstellenmanagement und eine transparente Kommunikation gehören für uns genauso dazu. Letztlich beschreibt Cybersecurity by Design eine grundsätzliche Haltung: Sicherheit muss den gesamten Lebenszyklus eines Produkts begleiten.“
Axis entwickelt mit ARTPEC einen eigenen System-on-Chip. Warum ist das für die Sicherheit moderner Netzwerkkameras wichtig?
FH:
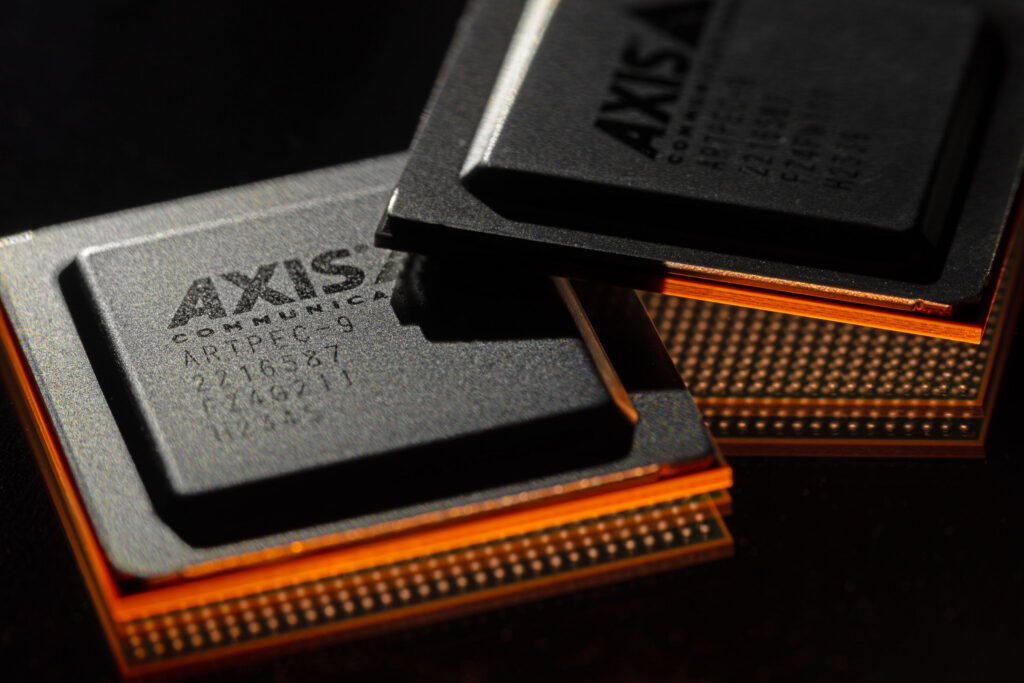
Viele denken bei Cybersecurity zunächst an Software. Tatsächlich beginnt Sicherheit aber häufig bereits auf Hardwareebene. Mit unserem eigenen ARTPEC-System-on-Chip können wir sicherheitsrelevante Funktionen direkt in der Hardware verankern und optimal auf Betriebssystem und Firmware abstimmen. Dadurch entsteht eine enge Verzahnung aller Komponenten. Dies ist eine wichtige Grundlage für eine sichere Gerätearchitektur. Hinzu kommt, dass wir zentrale Sicherheitsfunktionen kontinuierlich weiterentwickeln und an neue Bedrohungen anpassen können. Gerade Betreiber kritischer Infrastrukturen oder größere Unternehmen fragen heute sehr genau nach, wie Sicherheitsfunktionen technisch umgesetzt werden. Dieses gestiegene Bewusstsein zeigt, welchen Stellenwert Cybersecurity inzwischen hat.
Welche Rolle spielt Axis Edge Vault für die Sicherheit moderner Netzwerkkameras?
FH:
Axis Edge Vault ist unsere hardwarebasierte Sicherheitsplattform zum Schutz sicherheitskritischer Informationen im Gerät. Sie speichert beispielsweise kryptografische Schlüssel sicher und unterstützt Funktionen wie Secure Boot, Signed OS und die Axis Device ID. Für Anwender laufen diese Prozesse weitgehend unsichtbar im Hintergrund. Sie sorgen jedoch dafür, dass sich Geräte eindeutig identifizieren lassen und ausschließlich autorisierte Software ausgeführt wird. Damit entsteht eine vertrauenswürdige Grundlage für den sicheren Betrieb im Netzwerk. Gerade in größeren Unternehmensnetzwerken oder kritischen Infrastrukturen gewinnt dieses sogenannte „Root of Trust“ zunehmend an Bedeutung. Unternehmen möchten nachvollziehen können, welchen Geräten sie vertrauen können – und genau dabei unterstützt Axis Edge Vault.
Absolute Sicherheit gibt es nicht. Wie geht Axis mit neu entdeckten Schwachstellen um?
FH:
Kein Hersteller kann garantieren, dass es keine Schwachstelle gibt. Doch er kann daran arbeite, diese selbst zu entdecken und zu schließen. Oder eben, wenn diese entdeckt werden, rasch und transparent zu kommunizieren. Entscheidend ist also, wie professionell und ehrlich mit Schwachstellen umgegangen wird.
Bei Axis gehören regelmäßige Sicherheitsprüfungen, Penetrationstests sowie die Zusammenarbeit mit unabhängigen Sicherheitsforschern zum festen Bestandteil unseres Schwachstellenmanagements. Über unser Bug-Bounty-Programm können potenzielle Sicherheitslücken verantwortungsvoll gemeldet werden, damit sie analysiert und behoben werden, bevor sie ausgenutzt werden können. Ebenso wichtig ist eine transparente Kommunikation. Werden relevante Schwachstellen identifiziert, informieren wir unsere Kunden zeitnah und stellen entsprechende Firmware-Updates bereit.
„Vertrauen entsteht aus meiner Sicht nicht dadurch, dass man absolute Sicherheit verspricht, sondern durch einen offenen, transparenten und verantwortungsvollen Umgang mit neuen Risiken.“
Dem können wir nur zustimmen! Vielen Dank für die ersten Einblicke in die Axis Cybersecurity-Maßnahmen. In Teil 2 unseres Interviews erfahren Sie demnächst, warum regulatorische Anforderungen die Sicherheitsplanung verändern.
Weitere Informationen
Videoüberwachung von Axis Communications – Schutz für Menschen, Investitionen & Prozesse
Das könnte Sie auch interessieren


